ثغرة في ماسحات الباركود قد تفتح الباب أمام إختراق شبكات المستودعات والتحكم في أنظمتها
باحثو الشركة يكشفون إمكانية إستغلال الإتصال اللاسلكي لحقن أوامر برمجية عن بُعد، ويحذرون من تهديد سلاسل الإمداد والتجارة الإلكترونية
كتب حاتم محمد
كشف خبراء شركة كاسبرسكي عن مسار جديد للهجمات السيبرانية يستغل ثغرات أمنية في بعض ماسحات الباركود اللاسلكية المستخدمة على نطاق واسع في المستودعات ومتاجر التجزئة، بما قد يتيح للمهاجمين اختراق أجهزة الحاسوب المتصلة بها، والوصول إلى شبكات التكنولوجيا التشغيلية، بما يشكل تهديدًا لأمن سلاسل الإمداد والتجارة الإلكترونية.
واستعرضت الشركة نتائج هذه الأبحاث خلال قمة محللي الأمن لعام 2026 (Security Analyst Summit 2026)، التي استضافتها جزيرة بالي، وذلك في إطار تدقيق أمني أجرته «خدمات كاسبرسكي الأمنية» لتحديد نقاط الضعف المحتملة في المنظومات الرقمية للمستودعات.
ثغرات تهدد البنية التحتية للمستودعات
وأوضحت كاسبرسكي أن المستودعات الحديثة لم تعد مجرد أماكن لتخزين البضائع، بل أصبحت منظومات رقمية متكاملة تعتمد على مجموعة متنوعة من الأجهزة والأنظمة المتصلة، بدءًا من الماسحات الضوئية وأجهزة جمع البيانات، وصولًا إلى الحواسيب وأنظمة إدارة المستودعات.
ومع النمو المتزايد للتجارة الإلكترونية، يمكن لأي خلل أمني يؤدي إلى تعطيل عمليات التخزين أو تجهيز الطلبات أو التسليم أن يتسبب في خسائر مالية، فضلًا عن الإضرار بسمعة الشركات وتأثر كفاءة سلاسل الإمداد.
وفي سياق فحص البنية التحتية للمستودعات، حدد الباحثون مسارًا للهجوم يستغل ثغرة في آليات الاتصال بين بعض الماسحات الضوئية اللاسلكية والمحطات الرئيسية المتصلة بها، وتتمثل نقطة الضعف الأساسية في غياب آلية للمصادقة بين الطرفين.
كيف يمكن استغلال ماسحات الباركود؟
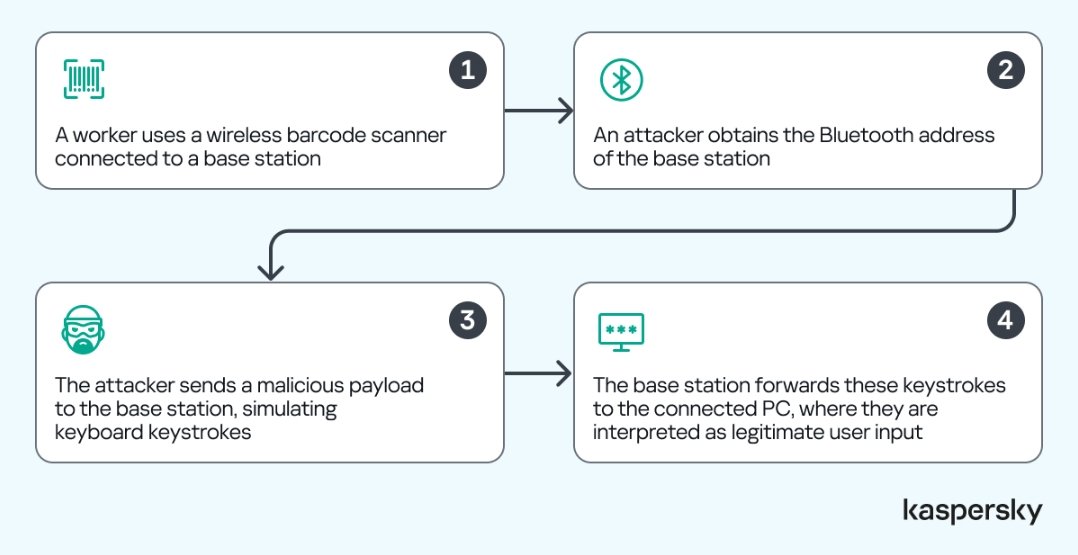
بحسب نتائج البحث، يستطيع مهاجم موجود ضمن نطاق الاتصال اللاسلكي استغلال هذه الثغرة لحقن ضغطات مفاتيح وهمية إلى الجهاز المتصل بالماسح الضوئي، بما قد يسمح بإدخال أوامر أو نصوص برمجية دون الحاجة إلى تفاعل مباشر من المستخدم.
وفي أحد سيناريوهات الهجوم الافتراضية، يواصل أحد العاملين استخدام الماسح الضوئي في أداء مهامه اليومية بصورة طبيعية، بينما يتمكن المهاجم من رصد حركة الاتصال عبر البلوتوث والحصول على عنوان المحطة الرئيسية.
وبعد ذلك، يحاول المهاجم الاتصال بالمحطة وإرسال مدخلات تحاكي ضغطات لوحة المفاتيح، لتنتقل هذه المدخلات إلى الحاسوب المتصل وتُعامل باعتبارها أوامر صادرة عن المستخدم. وقد يؤدي ذلك إلى تنفيذ أوامر غير مصرح بها، بحسب صلاحيات الجهاز وإعداداته الأمنية.
وأشارت كاسبرسكي إلى رصد أنماط هجوم مماثلة في أجهزة تابعة لعدد من الشركات المصنعة، ما يبرز أهمية التعامل مع هذه الفئة من الأجهزة باعتبارها جزءًا من منظومة الأمن السيبراني، وليس مجرد أدوات تشغيلية مساعدة.
من الماسح الضوئي إلى اختراق شبكة المستودع
وتكمن خطورة هذا المسار في إمكانية استخدام الماسح الضوئي نقطة دخول أولية إلى أحد الحواسيب داخل شبكة المستودع، خصوصًا أن هذه الحواسيب قد تتمتع بمستوى مرتفع من الثقة، وتتصل بأنظمة تشغيلية وإدارية حساسة.
ولا تقتصر المخاطر على المستودعات وحدها، بل تمتد إلى قطاع التجزئة وغيرها من الأنشطة التي تعتمد على الماسحات الضوئية اللاسلكية في إدارة العمليات اليومية.
كما حذر الباحثون من إمكانية استكشاف سيناريوهات مشابهة تستهدف أجهزة أخرى، مثل أجهزة جمع البيانات المحمولة والطابعات الحرارية، بهدف الوصول إلى أنظمة أكثر حساسية، وفي مقدمتها أنظمة إدارة المستودعات (WMS).
كاسبرسكي: أي جهاز متصل قد يتحول إلى نقطة اختراق
وقال سيرجي سيدوروف، رئيس خدمات الأمن الصناعي في كاسبرسكي، إن التحول الرقمي المتسارع في قطاعي التجزئة والخدمات اللوجستية أدى إلى زيادة الاعتماد على منظومة واسعة من الأجهزة المتصلة، بدءًا من منصات الإدارة المؤسسية وصولًا إلى الأجهزة المحمولة التي يستخدمها العاملون.
وأضاف أن هذا الترابط قد يحول أي جهاز، مهما كان مستواه داخل البنية التحتية، إلى نقطة دخول لهجوم سيبراني يهدد استقرار المنظومة بأكملها، مشيرًا إلى أن نتائج الأبحاث أظهرت كيف يمكن لماسك ضوئي واحد أن يمثل مدخلًا محتملًا للهجوم.
وشدد على ضرورة منح الأمن السيبراني أولوية قصوى في جميع مستويات عمليات التخزين والمستودعات والتجزئة، مع مراعاة المخاطر المرتبطة بكل جهاز متصل بالشبكة.
7 إجراءات لتعزيز أمن المستودعات
وللحد من مخاطر الهجمات السيبرانية، أوصى خبراء كاسبرسكي باتباع مجموعة من الإجراءات الوقائية، أبرزها:
1. فحص الأجهزة الجديدة: التحقق من سلامة الأجهزة وإعداداتها الأمنية قبل ربطها بالشبكة.
2. تأمين الاتصال اللاسلكي: تعطيل واجهات البلوتوث غير المستخدمة وتطبيق آليات مصادقة قوية.
3. تقسيم الشبكات: عزل شبكات المستودعات وتقييد الاتصالات بما يقتصر على الخدمات الضرورية.
4. التحديث المستمر: تثبيت التحديثات الأمنية للأجهزة وأنظمة إدارة المستودعات فور توفرها.
5. تقليل الصلاحيات: منح الحسابات والمستخدمين الحد الأدنى من صلاحيات الوصول اللازمة لأداء مهامهم.
6. اختبار الاستجابة للهجمات: إجراء تدريبات دورية تحاكي سيناريوهات الاختراق المحتملة، بما فيها الهجمات التي تستغل أجهزة موثوقة داخل المؤسسة.
7. تقييم البنية التحتية: مراجعة إعدادات الأنظمة والأجهزة المتصلة ومسارات الوصول للكشف عن الثغرات والمخاطر قبل استغلالها.
حلول متخصصة لرصد المخاطر الأمنية
وفي إطار خدماتها لحماية البنية التحتية الصناعية، توفر كاسبرسكي خدمة تقييم أمن أنظمة التحكم الصناعي (Kaspersky ICS Security Assessment)، التي تستهدف الكشف عن نقاط الضعف في أنظمة التحكم الصناعي وتكنولوجيا التشغيل والأجهزة المتصلة، إلى جانب تقييم الإعدادات ومسارات الوصول، وتحديد المخاطر التي تتطلب تدخلًا عاجلًا.
كما تقدم الشركة منصة «كاسبرسكي للأمن السيبراني الصناعي» (Kaspersky Industrial Cyber Security – KICS)، المصممة لتعزيز حماية البيئات الصناعية، بما يشمل مؤسسات الخدمات اللوجستية، من خلال تحسين الرؤية الأمنية عبر البنية التحتية ومساعدة المؤسسات على رصد التهديدات، مع مراعاة استمرارية العمليات التشغيلية.
وأكدت الشركة أن تعزيز أمن المستودعات يتطلب نهجًا شاملًا لا يقتصر على حماية الأنظمة الرئيسية، بل يمتد إلى جميع الأجهزة المتصلة التي قد تشكل نقطة دخول محتملة للمهاجمين.
ويمكن الاطلاع على التقرير الكامل بشأن تدقيق أمن المنظومات الرقمية للمستودعات عبر موقع Securelist.com.